Lapsus$:靠“买通员工”打穿巨头的黑客组织
Lapsus$ 是一个黑客组织,2021年12月以入侵巴西卫生部而走进大众视野。此后的时间里,更是不断的公布自己的战利品,沦陷的巨头包括英伟达、三星、沃达丰,直至微软。这个组织和传统的商业犯罪黑客有一个很大的不同——非常喜欢show,为了展示一路上的“战利品”,它专门建了一个Telegram频道 ,将各种截图和数据逐一陈列、公诸于世,这也许就是为什么在2022年3月22日公布微软源代码后,于2022年3月27日就被逮捕(是否全部落网,并不得知)
攻击事件
- 2021/12/21 公布攻击了巴西卫生部
- 2021/12/21 公布攻击了巴西运营商Claro
- 2022/2/22 公布攻击了 三星
- 2022/2/22 公布攻击了 NVDIA(英伟达)
- 2022/3/22 公布攻击了 微软
攻击动机
lapsus$应该算是一个商业目的的黑客组织,攻击更多是为了盈利
- 先是完成攻击的目标,如英伟达,微软
- 获得其核心数据(如源代码)
- 向企业敲诈勒索
当然任何企业都知道,这将会是一个无底洞,如果一次支付,就会一直被敲诈,直到最后一次未支付为止。 因此基本上比较少的企业会支付(作者猜的), 那么黑客是不是就没有赚钱法子了? 猜测lapsus$在Telegram频道公布信息,更多是为了制造宣传,让更多的人知道如英伟达被盗,其中必将包括对英伟达感兴趣的人(最最感兴趣的莫过于竞争对手),所以lapsus$后面的盈利就是卖偷到的数据,比如售卖英伟达下一代显卡驱动Ads,或者售卖英伟达解除显卡挖矿锁 据说最后被捕时,已经拥有净资产积累超过了300个比特币(当时的价格接近1400万美元)
攻击方式
攻击方法汇总来自微软针对lapsus$的调查报告
- 部署恶意Redline密码窃取程序以获取密码和会话令牌(Redline是一种木马程序)
- 从犯罪地下论坛购买密码和会话令牌(向其他黑客组织购买,这类做法其实在地下交易中很常见)
- 向目标组织或其供应商、业务合作伙伴的员工支付密码或二次认证口令的费用(你没看错,就是直接向员工买密码)
- 在公共代码存储库中搜索公开的凭据(其实早期在Github上,也能搜到大量的腾讯相关密码、令牌)
- 非技术人员在企业是大量存在的
- 卖了未必能够抓到
- 主观特意还是电脑被黑
- 巨大诱惑
我们重点来看一下第3种手段,可以说是非常直接、暴力但有效。 3月10日,Lapsus$在Telegram上明码标价发出了一则招聘启事,且看内容: 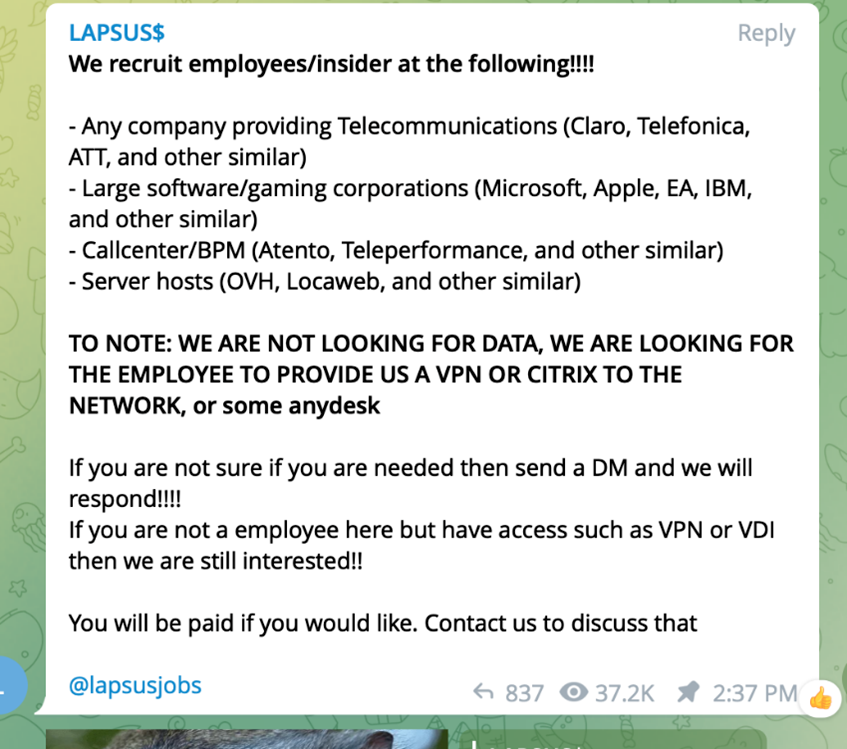 点名需要电信运营商类公司或者Microsoft、Apple、IBM等巨头企业的员工能够配合提供VPN、Citrix、Anydesk权限。 乍一听这事非常不靠谱,对吧? 然而,当你知道Lapsus$为此开出的报酬是多少之后,我想你会收回你的想法。周薪高达2万美金,也就是相当于一个月8万美金,折合人民币50万/月,核算成年薪则是惊人的600万/年,而且没有税的概念。 真的会有人卖自己企业账号么 事实肯定是有人会卖自己账号的,他们是什么样的考虑,不怕被抓么?
而做过企业安全建设的朋友都知道,企业由大量不同角色员工组成,有些人连电脑可能都很少使用(表示技术相关知识少,有自己专业特长),所以更别说让他们理解操作会被记录的事情,他们会不会以为卖了账号也不会有人知道?
一般黑客攻击都会比较隐蔽,当拿到账号到最终暴露可能都需要一个时间段,也许半年也许一年,当时的日志是否还存在,是否完全,当事人是否在职都是未知数
即使定位到某个人,他是主观贩卖账号还是由于安全意识差电脑被黑客黑掉了,其实很难是定论的,除非黑客被抓指控
一周2w美金,一个人干一周相当于日常干一年,如果能干上一年,就可以提前退休,诱惑还是比较大的
其它攻击
SIM卡安全 当下互联网账户体系,通过手机短信验证码可以重置绝大部分的密码或者直接登录业务,针对SIM卡的攻击应运而生。 SIM卡交换攻击 在微软披露的报告中,还有一个手法值得注意:SIM卡交换攻击。就是:冒充你给SIM卡运营商打电话,挂失补办一张SIM卡。 这种攻击,在2018年1月至2020年12月之间,FBI互联网犯罪投诉中心就收到了320起总金额高达1200万美元的报案。而2021年一年,这一数字更是上升到了1611起涉案6800 万美元。
SIM卡克隆攻击 2015年,全球最大的SIM卡芯片制造商Gemalto遭到黑客入侵,SIM卡的关键秘钥KI疑似遭到窃取。SIM卡克隆是一个非常专业的技术过程,但核心的参数只有两个IMSI、KI: IMSI,全称International Mobile Subscriber Identification Number,国际移动用户识别码,相当于你SIM卡的用户名; Ki (Key identifier),网络验证秘钥,也是SIM克隆的关键 Ki一般存储在两类公司:电信运营商和SIM卡制造商,这也就呼应了为何Lapsus$的招聘启事中会有电信运营商类目标,而上文的Gemalto则是SIM卡制造商。 攻击者在完成SIM卡克隆后,会发生什么?我们可以称其为"顶卡",也就是两张SIM卡都有效,但只允许最后接入网络的这张卡在网。这一特性,使得实际攻击场景下的效果非常可怕:
- 通过特殊渠道取得IMSI和Ki
- 在目标用户睡梦中完成SIM卡克隆并接入网络
- 触发重置密码或短信验证动作,由于被攻击者的SIM被“顶卡”离线,因此不会收到短信验证码
- 攻击者利用短信验证码重置密码或者直接登录相关业务
- 目标用户睡到自然醒
宣传方式
lapsus$ 以其高调的目标以及在Telegram平台上的活跃而在短时间内就声名鹊起,其 Telegram 频道已经吸引了4.7万关注者。 猜测可能是知名度比较低,因此采用这种方式,尽快的提升知名度,找到买家
被捕
巨大财富导致内讧,最终落网 2022/3/27 英国牛津的一名16岁少年被指控为信息安全犯罪团伙 Lapsus$ 的头目之一。这名患有自闭症的少年在网络上的绰号是“White”或“Breachbase”。他被认为是总部设在南美的黑客团伙 Lapsus$ 的幕后黑手。伦敦市警方表示:"7 名年龄在16至21岁之间的青少年因涉嫌黑客组织活动而被捕。他们随后在调查中获释,但调查仍在进行中。"
“White”的暴露是因为在与合作伙伴闹翻之后,他的资料在一家黑客网站上被曝光。其他黑客泄露了他的姓名、地址和社交媒体照片。他们还发布了他的黑客生涯传记,称:“仅仅几年后,他的净资产积累就已经超过了300个比特币(接近1400万美元)。他现在属于一个名为 Lapsus$ 的勒索软件团伙,该团伙一直在勒索和入侵多个组织。”
信息安全研究人员追踪“White”已经有接近一年的时间,并将他与 Lapsus$ 和其他黑客活动联系在一起。信息安全调查公司 Unit 221B 首席研究员埃里森・尼克松(Allison Nixon)表示:“我们从去年年中就知道了他的名字。我们在他被曝光之前就确认了他的身份。在确认这名黑客后,221B 与信息安全公司Palo Alto合作,在整个 2021 年中一直监视他的动向,定期向司法部门发送关于最新犯罪活动的通知。”
尼克松还表示,研究人员通过对这名少年互联网账号上几乎不间断的活动来追踪他:“我们观察了一个账号的发帖历史,并看到较老的帖子中提供了联系人信息。”而之所以能追踪到他的活动踪迹,是因为“White”犯了错误,没有掩盖自己的痕迹。 好的攻击者未必是好的防御者 并且需要实时防御
lapsus微软事件
2022年3月20日,Lapsus$在其Telegram频道上公布了微软Azure DevOps平台的截图,证明了其已经进入微软内网 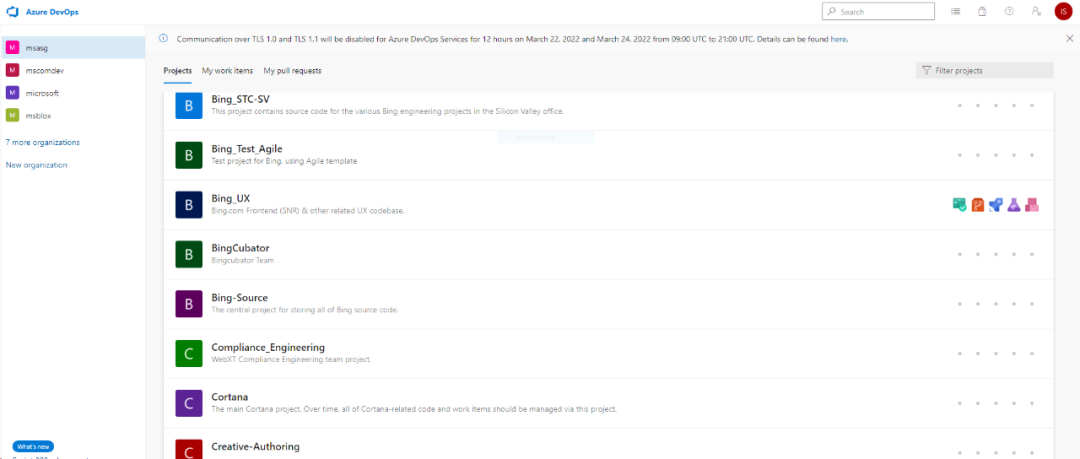 2022年3月21日,Lapsus$继续发布了对应37G源代码的种子文件MS.7z.torrent; 微软被黑客攻击并有250多个项目共37G的源代码泄露,涉及项目包括Bing搜索、Bing地图和Cortana语音助手等 2022年3月22日,微软在其官网发布了名为DEV-0537攻击的入侵分析报告确认攻击事件确实存在,并表明调查仍在进行中。
微软的防御情况
微软是安全行业的巨无霸。微软一直相当重视企业安全,其安全、合规、身份与管理部门的员工超过 1 万(注释:也有说是8500人微软TwC 20年人),占微软员工总人数(约 20 万人)的 5%。在To B市场上,微软安全服务在2021年的营收更是高达 150亿美金 。应该说,在网络安全的投入和收入上,微软其实已成为行业的巨无霸。 并且微软的安全开发生命周期SDL从2000年左右开始实施,是事实上的安全实践标准,帮助国内外很多公司提高其安全性
微软自身描述的本次事件
本周(2022/3/20左右),lapsus$公开声称他们已经获得了微软的访问权限,并泄露了部分源代码。微软监控到的活动不涉及任何客户代码或数据。我们的调查发现,只有一个帐户遭到入侵,授予了有限的访问权限。我们的网络安全响应团队迅速参与修复受损帐户并防止进一步的活动。Microsoft 不依赖代码的保密性作为安全措施,查看源代码不会导致风险提升。
最后一句不依赖源代码安全的,惹起了大家的热议, 想微软本意是说我们做了SDL尽可能保证基于源代码不会审计出安全漏洞。有一些推脱或大事化小的意味,泄露说明存在问题,源代码怎么说也是企业资产,还是有部分影响。但影响还是可控,没有那么大,可能是真的。
lapsus$英伟达事件
英伟达简介
英伟达(NVIDIA)是一家人工智能计算公司,由美籍华人黄仁勋1993年在美国加利福尼亚圣克拉市创立 1999年,NVIDIA定义了GPU,极大推动了PC游戏市场的发展,重新定义了现代计算机图形计算,彻底改变了并行计算 2020年7月8日美股收盘后,英伟达首次在市值上实现对英特尔的超越,成为美国市值最高的芯片厂商,这也是2014年后再次有新面孔站上美国芯片企业市值第一的位置
事件官方通报
而这次黑客盗取的正是英伟达最核心的显卡驱动代码,英伟达2022年3月2日报道"美国芯片公司NVIDIA(英伟达)3月2日向媒体证实,公司电脑网络遭到黑客攻击,一些敏感信息(如:英伟达专有信息和员工凭据)被盗,并被泄露在网络上"
在英伟达未公开证实消息之前,就有报道称:由于黑客的网络攻击,导致其电子邮件系统和开发人员工具离线两天,期间英伟达还对黑客进行过反制。直到3月2日,英伟达才对外公开声明称,公司在2022年2月23日,发现一起影响IT资源的网络安全事件。同时,英伟达还表示,经过对被盗信息的分析,黑客所获取的信息并不会对公司业务以及服务客户的能力造成干扰。
目前来说,相关攻击具体数据信息并未透露太多,媒体想要了解具体被盗信息时,英伟达拒绝透露在本次攻击中窃取了哪些数据
英伟达没透露太多,但“Lapsus$”倒是积极承认这次攻击是自己所为,并在通讯软件Telegram频道中,发视频称:已窃取了英伟达大量机密信息和源代码(包含限制显卡挖掘加密货币效率的程序源代码、显卡固件、驱动程序等),而且数据有近1TB的大小。 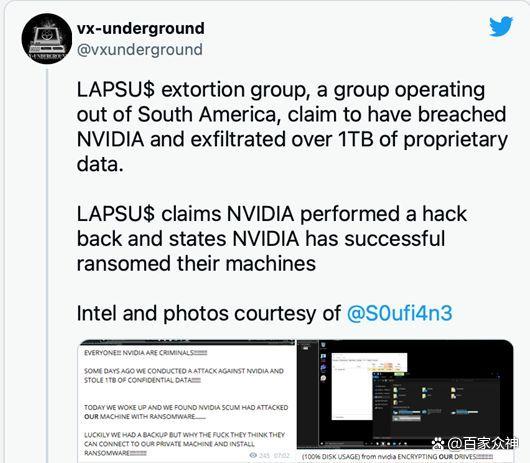
勒索赎金
肇事的黑客组织接连提出勒索要求:解除显卡挖矿锁、开源显卡驱动。然而却迟迟没有得到英伟达的答复(这个也许是最好的回复)
随后黑客公布了 英伟达下一代显卡架构的命名大概率是Ada、Hopper和Blackwell 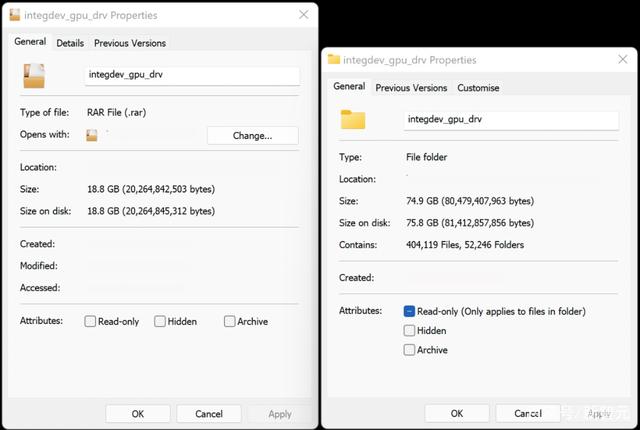
2022年2月28日,Lapsus$声称,为了造福「挖矿与游戏社群」,并威胁英伟达公布所有产品上限制显卡挖矿性能的「精简哈希值」(LHR,Lite Hash Rate)锁定软件与固件数据 与此同时,Lapsus$又宣布它们已经在发售可以绕过英伟达安装在GA102与GA104芯片上的官方LHR的解锁代码。 Lapsus$声称自己在窃取的1TB数据中,有英伟达的产品图纸、驱动、固件数据、私有工具、软件开发者工具等等。其中还有「关于Falcon的一切」。Falcon是英伟达所有显卡中的特别微控制器架构,在从程序安全到存储复制再到视频解码的广泛功能中应用。 2月28日,Lapsus$表示英伟达还没联系它们,并已经开始上传部分窃得数据。有下载完成的人表示数据符合黑客组织的声明。
如果Lapsus$的威胁真的成功,这就意味着所有英伟达3000系列的显卡可以再次发挥挖矿的百分百性能
lapsus$ 与okta事件
okta
Okta成立于2009年,创始人为云计算先驱Salesforce.com的两位早期高管。随着网络友好或云计算软件在工作场所越来越广泛的使用,一大批创业公司得以涌现,而Okta是其中一家。Okta的软件本质上是一种“云连接器”,能将一家公司及其员工使用的大量软件应用整合在一起
泄露事件
调查结果 "一小部分客户(约2.5%)可能受到影响,并且其数据可能已被查看或采取行动"
"2022 年 1 月,Okta 检测到有人试图破坏为第三方提供商工作的客户支持工程师的帐户,但未成功。作为常规程序的一部分,我们提醒提供商注意这种情况,同时终止用户的活动Okta会话并暂停个人帐户。在这些行动之后,我们分享了相关信息(包括可疑的IP地址)以补充他们的调查,这得到了第三方取证公司的支持"
"对 Okta 客户的潜在影响仅限于支持工程师拥有的访问权限。这些工程师无法创建或删除用户,也无法下载客户数据库。支持工程师确实可以访问有限的数据 - 例如,Jira票证和用户列表 - 这些数据在屏幕截图中看到。支持工程师还能够为用户重置密码和多重身份验证因素提供便利,但无法获得这些密码。"
okta并不会向微软、英伟达引起大家的注意,但作为身份验证软件提供商,因为服务于美国大量的头部客户,而成为黑客的目标,这可能就是供应链攻击,在安全攻击当中,与世界互联的任何企业都可能是攻击的目标
此事件对okta的影响,最直接的2022/3/22 okta股票跌幅为10.74%
lapsus$值得关注的点
作为局外人,lapsus$是真的全部被抓,还是向其公告所描述的 "我们的一些成员将休假至2022年3月30日。我们可能会沉寂一段时间。谢谢你们的理解。我们会尽快透露信息。"不得而知,也许某一天还会再出以lapsus$或者其它名字出现在大众视野,但此事件给我们的启发确是非常大的。
- 攻击者的年轻化
- MFA并非牢不可破
如果被抓到的7名年龄在16~21岁之间的青少年就是lapsus$主要成员,那正说明犯罪团伙的年轻化
MFA(Multi-factor authentication,双因子认证)可以很大程度上提升传统的静态密码验证模式的安全系数,但近年来针对MFA场景下的钓鱼攻击已经日趋成熟,同时类似Lapsus$攻击手法中“高薪”招聘内鬼的场景中MFA会直接由目标公司员工提供。一旦MFA机制遭到突破,攻击者往往能够通过VPN直接接入企业内网,内网业务和数据将直接暴露在黑客的枪口之下。
- 合法掩护非法会是反入侵工作中的巨大挑战
反入侵工作的本质是识别异常进程、流量和行为,这也是很多安全防御体系的根基。然而在白加黑技术、合法数字签名盗用、域名前置技术等技术的加持下,攻击者在极尽所能地伪装成合法用户,甚至合法用户可能就是黑客团伙的一部分,这会给当下的反入侵体系造成巨大挑战。
后记
作者: 思安 时间: 2022/5/30 本文主要摘录了参考材料,希望尽可能多的汇总关于lapsus$的攻击方法,如有错误,请及时指正
参考资料
微软关于lapsus的分析报告 腾讯联合实验室关于lapsus总结 lapsus被捕的报道 SIM卡交换攻击 [lapsus与英伟达源代码泄露]( https://baijiahao.baidu.com/s?id=1726167844061633974&wfr=spider&for=pc) 英伟达百度百科介绍 okta关于事件的介绍
备份时间:2026-10-18 · 原始站点:内部资料站